כמעט כל פרויקט של סוכן AI בוואטסאפ מגיע לאותה צומת החלטה בשבוע הראשון: האם לחבר את הסוכן דרך ה-WhatsApp Business Cloud API הרשמי של Meta, או לסרוק קוד QR דרך ספריית גישור לא רשמית כדי לעלות לאוויר תוך שעה. מה שנראה בהתחלה כקיצור דרך טכני הופך מהר מאוד לשאלה של המשכיות עסקית, יציבות תפעולית והגנה על מספר הטלפון הראשי של החברה.
תרחיש סינתטי להמחשה: הדוגמאות במאמר מתארות דפוסי תכנון עבור סוכני וואטסאפ עסקיים ואינן מתעדות לקוח ספציפי או הבטחה רגולטורית.
ההבדל הארכיטקטוני בין שתי הגישות
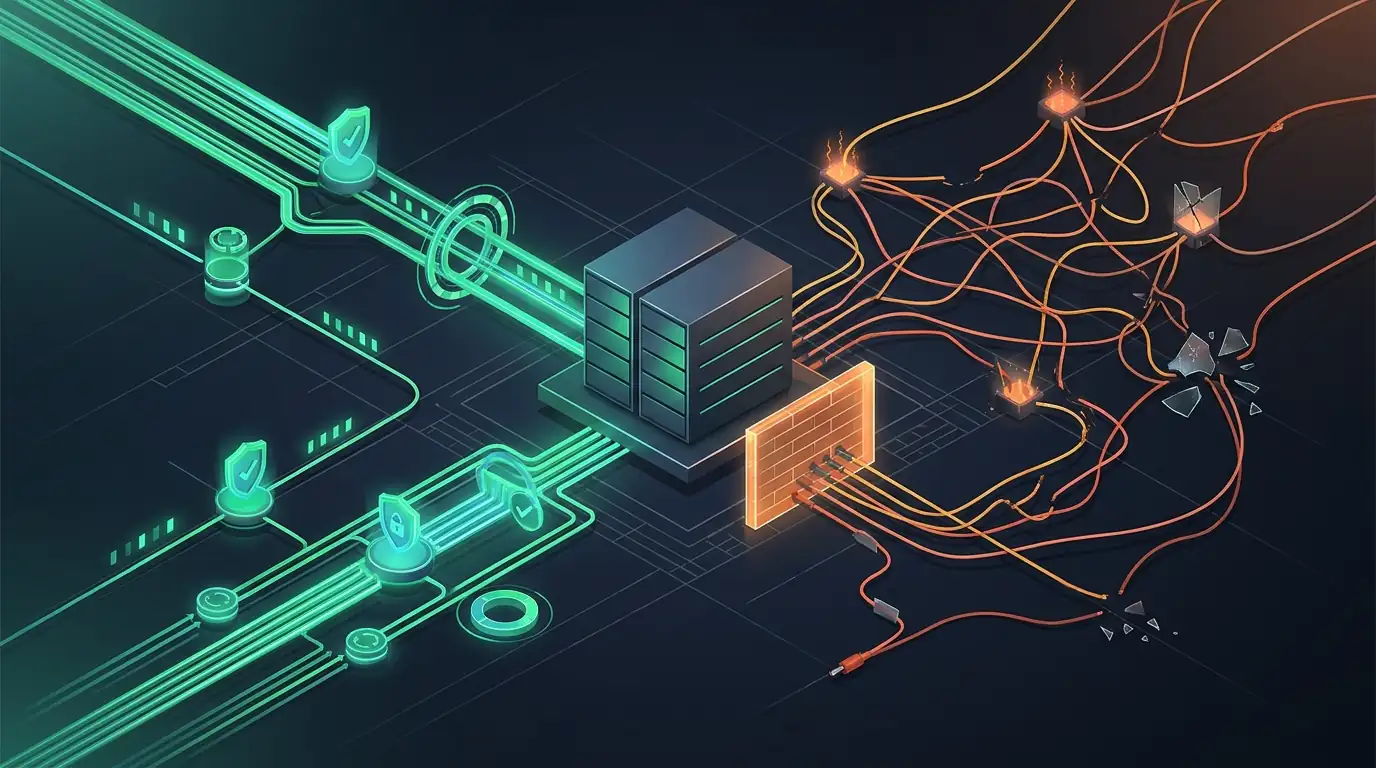
חיבור לא רשמי מחקה מכשיר מקושר של WhatsApp Web. שרת חיצוני או מקומי מחזיק חיבור רציף מול שרתי המסרים, מפענח הודעות בזמן אמת ושולח תגובות כאילו אדם מקליד אותן מהדפדפן. בגישה הזאת אין הפרדה רשמית של Meta בין שיחה נכנסת להודעה יזומה, ואין מנגנון Webhook חתום שמבטיח מסירה חוזרת במקרה שהשרת שלכם מאתחל גרסה.
לעומת זאת, ה-Cloud API הרשמי פועל כאירועי HTTP חתומים מעל תשתית העסקים של Meta. כל הודעה של לקוח, הקלטה קולית, קובץ או לחיצה על כפתור נשלחים כאירוע מובנה אל כתובת ה-Webhook שלכם עם מזהה הודעה ייחודי וחתימה קריפטוגרפית. השרת שלכם מאמת את החתימה, שומר את האירוע בתור עבודה עמיד, ומחזיר אישור קבלה מהיר עוד לפני שמודל השפה מנסח תשובה.
מתי כלי אישי מתאים ומתי חייבים תשתית עסקית רשמית
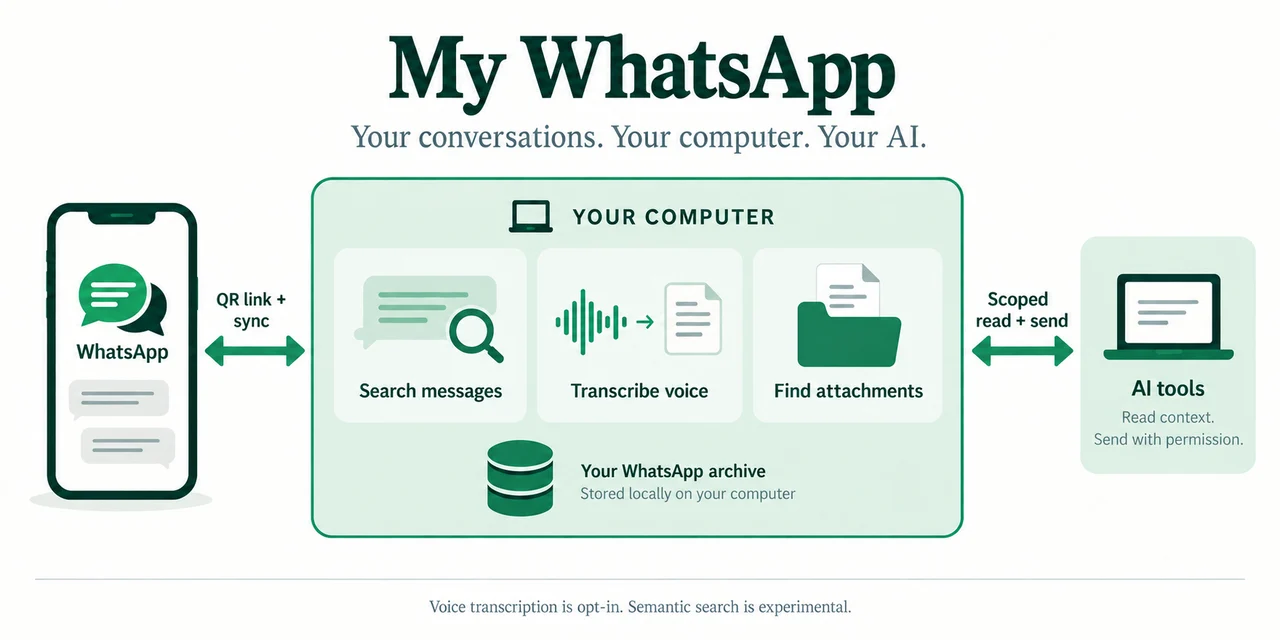
חשוב להבחין בין שימוש אישי ומקומי לבין ערוץ לקוחות רשמי של ארגון. כאשר מפתח או מנהל רוצה לחפש בהיסטוריית השיחות האישית שלו מתוך סביבת העבודה המקומית, כלי קוד פתוח מקומי כמו שרת ה-MCP שבנינו לוואטסאפ משרת צורך אישי ברור: הנתונים נשארים על המחשב האישי והשליטה נמצאת אצל המשתמש עצמו.
ברגע שמדובר במספר השירות, המכירות או התפעול של עסק מול לקוחות, התמונה משתנה לחלוטין. אוטומציה מסחרית על גבי חיבור לא רשמי חושפת את העסק לשלושה סיכונים ממשיים:
- חסימת מספר ללא התראה מוקדמת: מנגנוני ההגנה של הפלטפורמה מזהים דפוסי שליחה ממוכנים על חיבורי מכשיר מקושר ועלולים להשעות את המספר העסקי באמצע יום עבודה.
- שבריריות בעדכוני פרוטוקול: שינוי פנימי בגרסת הלקוח של וואטסאפ או ניתוק של סשן המכשיר מפיל את הזרימה כולה עד שמישהו סורק קוד מחדש ומגלה אילו הודעות אבדו בדרך.
- היעדר בקרת תבניות וחלונות שירות: ללא אכיפה מובנית של חלון שיחה בן 24 שעות ותבניות מאושרות להודעות יזומות, קל מאוד לחרוג מכללי הפלטפורמה או לשלוח הודעות כפולות בתקלה חוזרת.
איך נראית זרימת עבודה יציבה מעל Cloud API
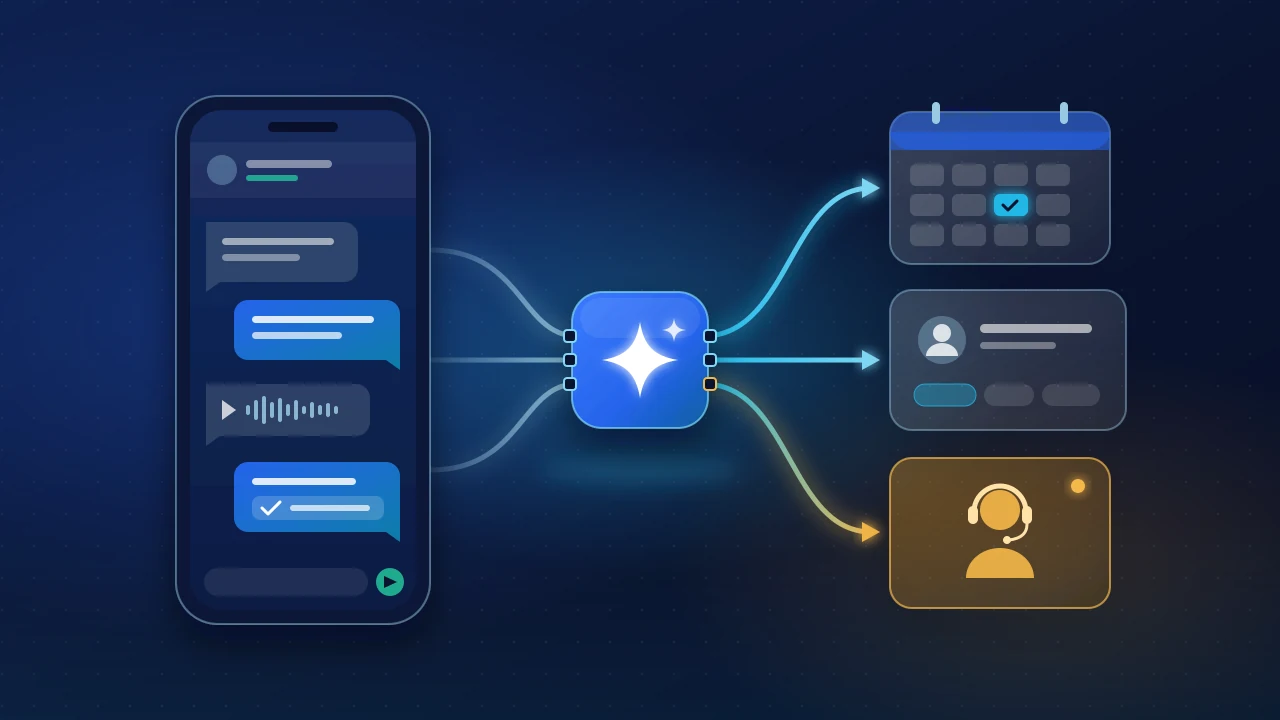
נניח שעסק שירותי מפעיל סוכן שמטפל בתיאום טכנאים ובעדכוני הזמנה. לקוח שולח הודעה קולית קצרה מחוץ לשעות הפעילות ומבקש להקדים ביקור. בארכיטקטורה מבוקרת מעל ה-Cloud API, הסוכן אינו פועל כקופסה שחורה שמחוברת ישירות לטלפון, אלא כצינור עיבוד רב-שלבי:
- אימות ומניעת כפילויות בכניסה: שער ה-Webhook בודק את חתימת הבקשה ושומר את מזהה ההודעה במסד הנתונים, כך שניסיון שליחה חוזר של Meta לעולם לא יפעיל שתי הזמנות ביומן.
- ניהול חלון 24 השעות: המערכת מתעדת את חותמת הזמן של פניית הלקוח. כל עוד החלון פתוח, הסוכן יכול לנהל דו-שיח חופשי ולשלוח כפתורי בחירה מובנים; אם נדרש עדכון יזום למחרת אחרי סגירת החלון, המערכת עוברת אוטומטית לתבנית מאושרת מראש.
- קריאה ופעולה דרך כלים מוגדרים: תמלול ההודעה מועבר לסוכן שניגש אל היומן ואל מערכת ה-CRM המותאמת עם MCP דרך פעולות קריאה וטיוטה מוגבלות לפי זהות הלקוח המאומתת.
- העברה מתועדת לנציג אנושי: אם הלקוח מבקש זיכוי חריג או שהחיבור למערכת השיבוץ אינו זמין, השיחה עוברת לתור אנושי עם תקציר מלא של מה שנבדק ומה טרם בוצע.
החלטת ארכיטקטורה לדוגמה: מה קורה כשמערכת היומן אינה זמינה בזמן פניית וואטסאפ?
במקום להמציא אישור שיבוץ או להשאיר את הלקוח ללא מענה כי תהליך רקע קרס, תור העבודה שומר את התמלול ואת פרטי הפנייה, מחזיר ללקוח הודעה שהבקשה נקלטה ותטופל על ידי הצוות, ופותח משימה מתועדת לנציג עם חלון השירות הפעיל.
תכנון משותף של צוות אנושי וסוכן AI על אותו מספר
אחת השאלות המעשיות ביותר של מנהלי תפעול היא איך מאפשרים לצוות האנושי להמשיך לעבוד מול לקוחות כרגיל בזמן שהסוכן פעיל על המספר העסקי. במעבר ל-Cloud API, אנשי הצוות אינם עובדים מתוך אפליקציית טלפון בודדת שמועברת מיד ליד, אלא מתוך תיבת שיחות משותפת או מסך שיחה משובץ בתוך מערכת הפנים של העסק.
המבנה הזה פותר בעיה ארגונית עמוקה הרבה יותר מאוטומציה בלבד: כל שיחה משויכת לתיק הלקוח, ברור מתי הסוכן עונה ומתי נציג לקח בעלות על השיחה, והסוכן משתיק את עצמו אוטומטית ברגע שאדם מצטרף לשרשור עד שהנציג מחזיר את השיחה למצב אוטומטי.
רשימת בדיקה לפני שמעלים סוכן וואטסאפ לייצור
כשמתכננים פרויקט במסגרת פיתוח סוכני AI לעסקים, כדאי לסגור חמש החלטות הנדסיות עוד לפני כתיבת הפרומפט הראשון:
- הפרדת סביבות ומספרי בדיקה: עבדו עם מספר בדיקה ייעודי בסביבת הפיתוח לפני ניוד או חיבור של המספר העסקי המרכזי.
- כפתורים ורשימות בחירה במקום טקסט פתוח: בשלבים קריטיים כמו אישור מועד או בחירת סניף, השתמשו ברכיבים האינטראקטיביים המובנים של ה-Cloud API כדי לצמצם אי-הבנות.
- מדיניות תבניות והסרה מרשימת תפוצה: הגדירו תבניות שירות תמציתיות וכבדו מיד כל בקשת הפסקת דיוור כדי לשמור על דירוג האיכות של המספר.
- הגנה מפני הזרקת הנחיות בהודעות נכנסות: התייחסו לכל טקסט, תמונה או מסמך שמגיע מוואטסאפ כקלט לא מהימן, ואל תאפשרו לסוכן לשלוף נתונים של לקוח אחר מעבר למספר הטלפון המאומת של השרשור.
קיצור דרך בחיבור הראשוני יקר בהרבה מתכנון נכון מהיום הראשון.
אם וואטסאפ הוא ערוץ הכנסה או שירות מרכזי בעסק שלכם, בנו אותו על ה-Cloud API הרשמי עם תור אירועים אמין, הרשאות MCP מוגדרות ומסלול העברה ברור לצוות האנושי.